Tieni al sicuro il tuo sito
Il tuo sito custodisce i dati dei tuoi clienti e la tua reputazione. Troviamo i punti in cui è esposto, chiudiamo le falle e lo teniamo aggiornato.
Perché è importante
ENISA, l'agenzia dell'Unione europea per la cybersicurezza, ha analizzato gli incidenti del 2025. Quando ha potuto ricostruire come sono entrati gli attaccanti, nel 60% delle intrusioni la porta d'ingresso era una vulnerabilità, cioè una falla nel software (ENISA Threat Landscape 2026).
Per siti e applicazioni web il riferimento è la OWASP Top 10, l'elenco dei rischi più gravi. Al primo posto nella lista del 2025 c'è il controllo degli accessi difettoso: persone che arrivano a pagine o dati che non dovrebbero vedere (OWASP Top 10:2025).
Un attacco può significare:
- Dati dei clienti rubati o esposti
- Problemi con il GDPR e altre norme
- Un sito fermo proprio quando i clienti ne hanno bisogno
- Fiducia persa
- Sanzioni
Cosa facciamo
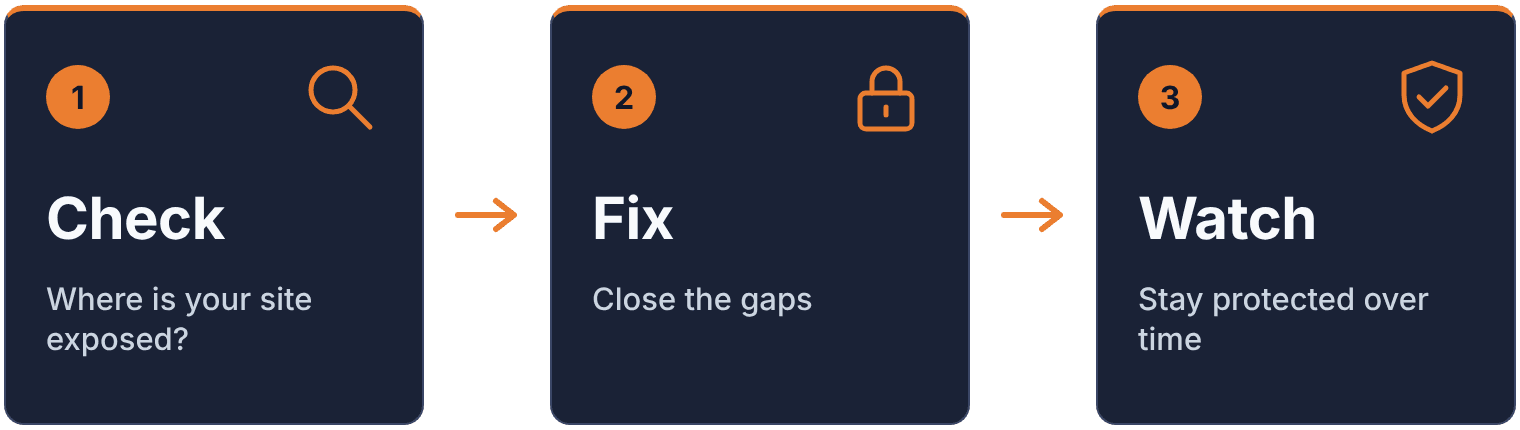
1. Controllare: dove è esposto il tuo sito?
- Scansione delle vulnerabilità
- Test di penetrazione: con il tuo permesso, proviamo a entrare come farebbe un attaccante
- Revisione del codice
- Un controllo del server e della configurazione dell'hosting
- Cosa manca rispetto alle norme che ti riguardano
2. Correggere: chiudere le falle
- Web application firewall (WAF)
- HTTPS (SSL/TLS) configurato correttamente
- Autenticazione a due fattori per gli accessi
- Codice sicuro
- Rafforzamento (hardening) del server e della configurazione
3. Sorvegliare: restare protetti nel tempo
- Monitoraggio continuo
- Rilevamento e prevenzione delle intrusioni
- Aiuto quando qualcosa va storto (gestione degli incidenti)
- Aggiornamenti regolari e patch di sicurezza
- Controlli perché la protezione non rallenti il sito
4. Regole e persone
- GDPR
- Standard di sicurezza del tuo settore
- Valutazione dei rischi
- Procedure di sicurezza interne
- Formazione per il tuo team
Un esempio reale: php2shell
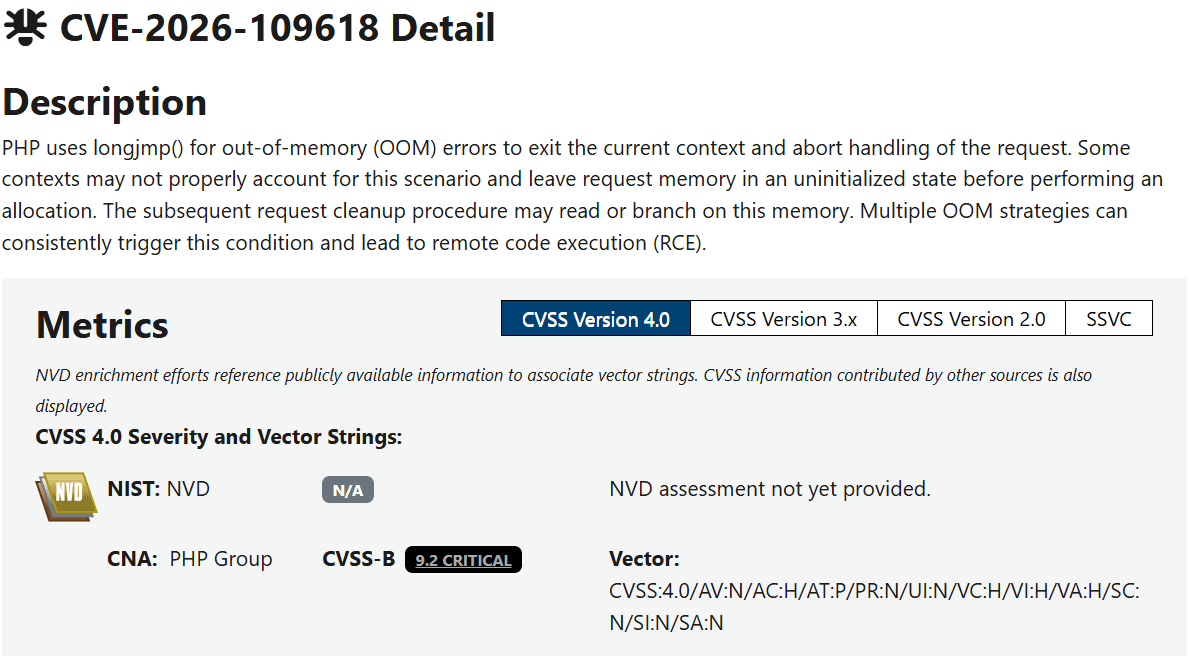
Il 21 ottobre 2026 il progetto PHP ha corretto due vulnerabilità critiche, note come php2shell, che permettevano a un attaccante senza alcun account sul sito di eseguire codice sul server. Abbiamo verificato la versione di PHP di ogni sito che gestiamo, chiesto ai fornitori di hosting di confermare per iscritto la correzione e controllato che nessuno avesse approfittato della falla per entrare nei nostri siti. Leggi cosa è successo e cosa fare.
Da dove iniziare
Se hai una piccola impresa, il NIST, l'istituto statunitense per gli standard, pubblica gratis in inglese la Small Business Quick-Start Guide, una guida rapida alla cybersicurezza. Oppure chiedi a noi. La nostra consulenza sulla sicurezza comprende:
- Un controllo della sicurezza del tuo sito
- Un piano di sicurezza pensato per la tua attività
- Un elenco di cosa sistemare, in ordine di priorità
AC Agency: mettiamo al sicuro il tuo futuro digitale