I problemi di sicurezza aumentano: PHP corregge due vulnerabilità critiche
Il 21 ottobre 2026 PHP ha rilasciato aggiornamenti urgenti per due vulnerabilità note come php2shell. Cosa sono, cosa abbiamo fatto e cinque cose che chi ha un sito dovrebbe fare subito.
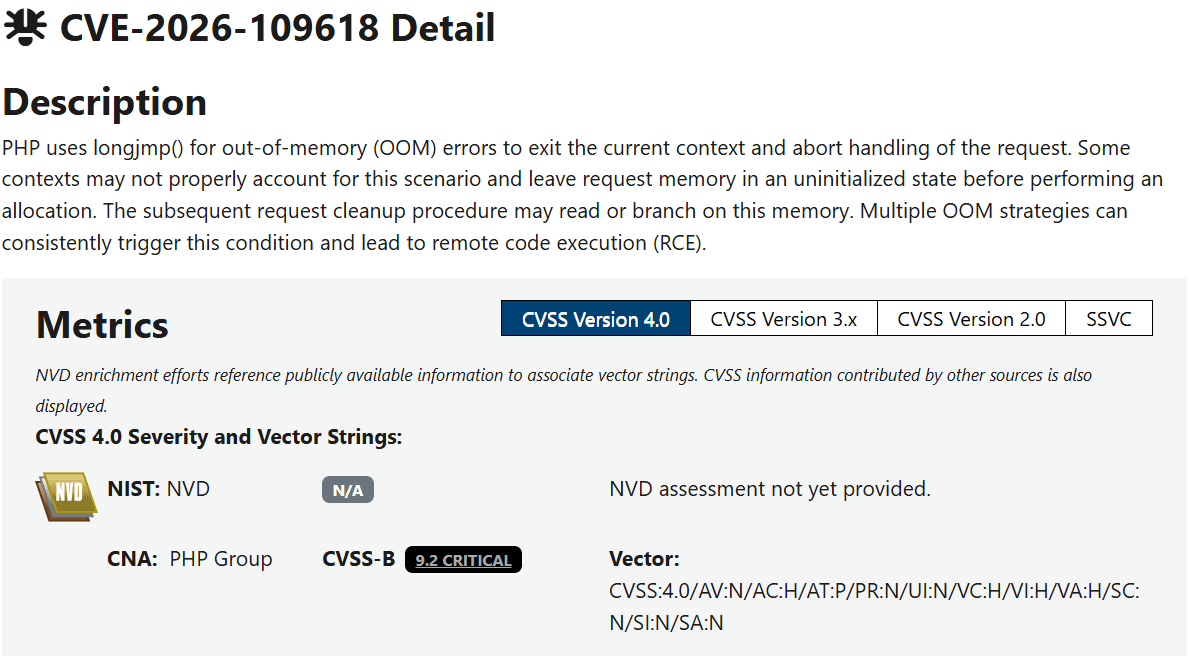
Il 21 ottobre 2026 il progetto PHP ha rilasciato aggiornamenti urgenti per due vulnerabilità critiche, note insieme come php2shell. Su PHP girano WordPress, WooCommerce e molti siti sviluppati su misura: se il tuo sito è uno di questi, la cosa ti riguarda.
Cos'è php2shell
Dietro il nome ci sono due vulnerabilità: CVE-2026-109618 e CVE-2026-109619. Con una richiesta web costruita ad arte, un attaccante che non ha nessun account sul sito può eseguire codice sul server (bollettino di sicurezza di PHP). Il PHP Group le classifica entrambe come critiche, con un punteggio di 9,2 su 10 (NVD: CVE-2026-109618, NVD: CVE-2026-109619).
Sono a rischio tutte le installazioni di PHP usate per pubblicare pagine web, qualunque sia la configurazione del server. Le versioni con la correzione sono 8.2.35, 8.3.36, 8.4.27 e 8.5.12. PHP 8.1 e le versioni precedenti non ricevono una correzione ufficiale dal progetto PHP; alcune distribuzioni Linux e alcuni fornitori di hosting preparano per conto loro pacchetti con la correzione.
Cosa abbiamo fatto
Quando è uscita la correzione, abbiamo verificato quale versione di PHP usa ogni sito che gestiamo e l'abbiamo confrontata con quelle che contengono la correzione. Sui server dove il numero di versione non era cambiato, abbiamo chiesto al fornitore di hosting di confermare per iscritto che la correzione è inclusa nelle versioni di PHP che installa, e stiamo seguendo la questione. Abbiamo anche controllato che nessuno abbia approfittato della falla per entrare nei nostri siti: non abbiamo trovato alcuna traccia.
Perché succederà di nuovo
ENISA, l'agenzia dell'Unione europea per la cybersicurezza, segnala che gli attaccanti usano le vulnerabilità appena rese pubbliche per attacchi di massa nel giro di pochi giorni (ENISA Threat Landscape 2025). Nel suo rapporto più recente, relativo al 2025, una vulnerabilità è stata la via d'ingresso nel 60,4% delle intrusioni in cui ENISA ha potuto identificare il punto di accesso. Lo stesso rapporto osserva che l'AI sta già accorciando i tempi per trovare le falle e usarle negli attacchi, e prevede che renderà gli attacchi più veloci e più facili da condurre su larga scala (ENISA Threat Landscape 2026).
Cosa fare adesso
- Chiedi per iscritto al tuo fornitore di hosting quale versione di PHP usa il tuo sito e se include la correzione per php2shell. Se il numero di versione non è cambiato, chiedi di confermare che la correzione è stata riportata (backport) nella versione installata.
- Se il tuo sito usa PHP 8.1 o una versione precedente, pianifica un aggiornamento: il progetto PHP non corregge più quelle versioni.
- Aggiorna il CMS, i plugin e i temi, e rimuovi quelli che non usi più.
- Controlla chi ha un account di amministratore e attiva l'autenticazione a due fattori.
- Togli dalle cartelle pubbliche backup, file di log e vecchie copie di prova.
Se gestiamo noi il tuo sito, questi controlli fanno già parte del nostro lavoro. Se non sai chi gestisce il tuo, scrivici.