Mantén tu sitio web seguro
Tu sitio web guarda los datos de tus clientes y tu reputación. Encontramos dónde está expuesto, cerramos las brechas y lo mantenemos actualizado.
Por qué importa
ENISA, la agencia de la Unión Europea para la ciberseguridad, analizó los incidentes de 2025. Cuando pudo reconstruir cómo entraron los atacantes, en el 60 % de las intrusiones la puerta de entrada fue una vulnerabilidad, es decir, un fallo en el software (ENISA Threat Landscape 2026).
Para sitios y aplicaciones web, la referencia es el OWASP Top 10, la lista de los riesgos más graves. En el primer puesto de la lista de 2025 está el control de acceso defectuoso: personas que llegan a páginas o datos que no deberían ver (OWASP Top 10:2025).
Un ataque puede suponer:
- Datos de clientes robados o expuestos
- Problemas con el RGPD y otras normas
- Un sitio caído justo cuando tus clientes lo necesitan
- Pérdida de confianza
- Multas
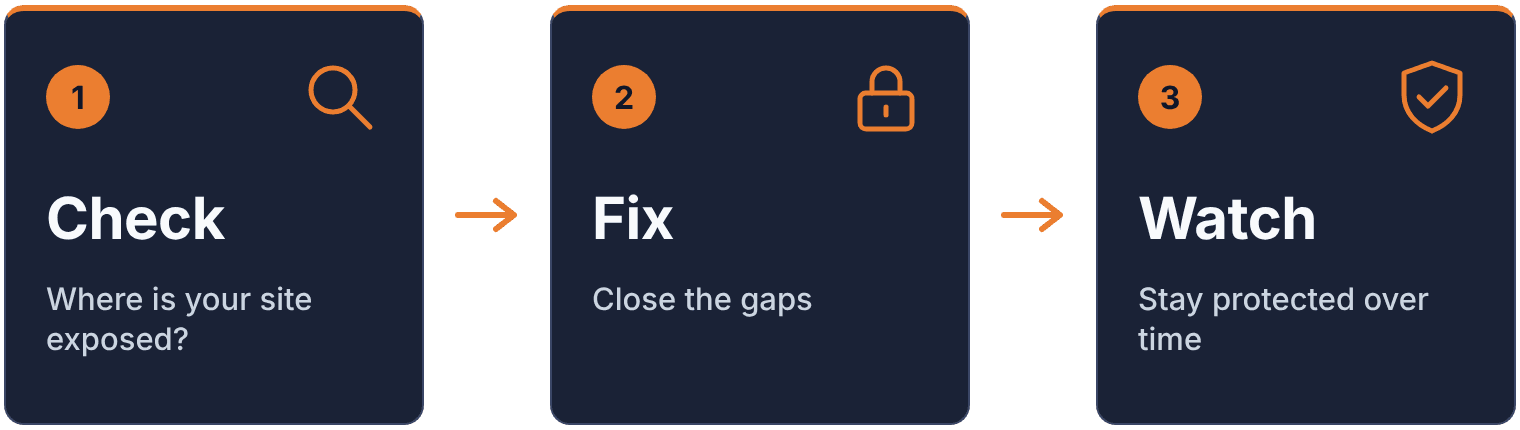
Qué hacemos
1. Comprobar: ¿dónde está expuesto tu sitio?
- Análisis de vulnerabilidades
- Pruebas de penetración: con tu permiso, intentamos entrar como lo haría un atacante
- Revisión del código
- Un repaso al servidor y a la configuración del hosting
- Lo que falta para cumplir las normas que te afectan
2. Corregir: cerrar las brechas
- Cortafuegos de aplicaciones web (WAF)
- HTTPS (SSL/TLS) bien configurado
- Autenticación en dos pasos para los accesos
- Código seguro
- Refuerzo (hardening) del servidor y de la configuración
3. Vigilar: seguir protegido con el tiempo
- Monitorización continua
- Detección y prevención de intrusiones
- Ayuda cuando algo va mal (respuesta a incidentes)
- Actualizaciones periódicas y parches de seguridad
- Controles para que la protección no ralentice tu sitio
4. Normas y personas
- RGPD
- Estándares de seguridad de tu sector
- Evaluación de riesgos
- Procedimientos internos de seguridad
- Formación para tu equipo
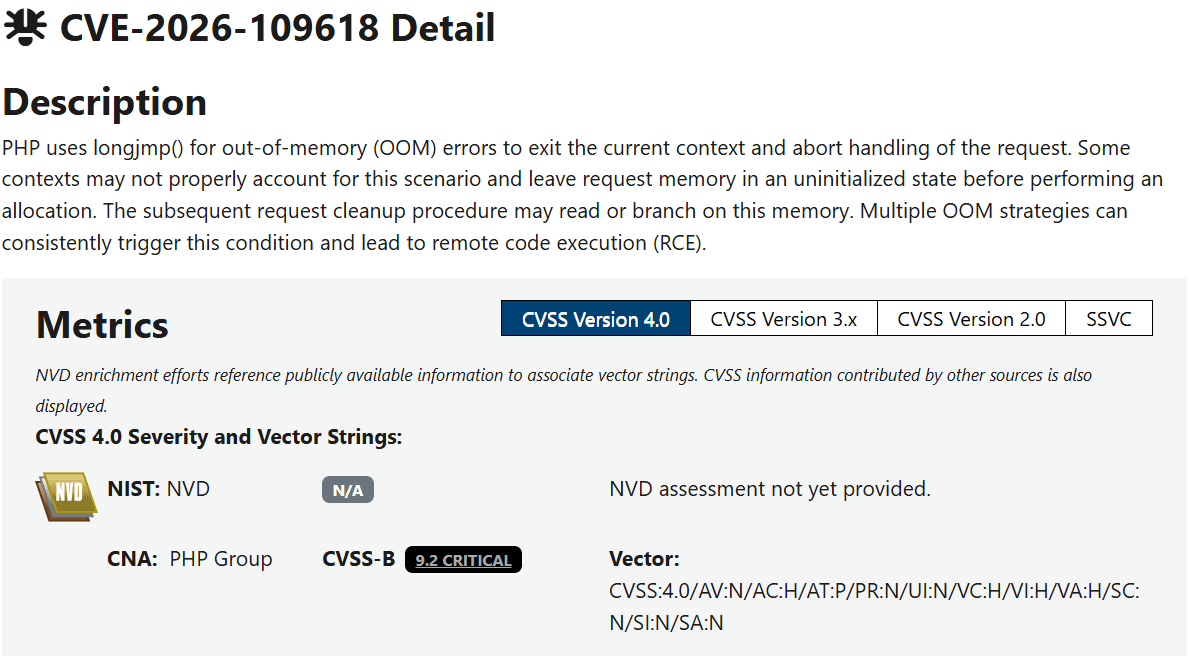
Un ejemplo real: php2shell
El 21 de octubre de 2026 el proyecto PHP corrigió dos vulnerabilidades críticas, conocidas como php2shell, que permitían a un atacante sin ninguna cuenta en el sitio ejecutar código en el servidor. Revisamos la versión de PHP de cada sitio que gestionamos, pedimos a los proveedores de hosting que confirmaran la corrección por escrito y verificamos que nadie hubiera aprovechado el fallo para entrar en nuestros sitios. Lee qué pasó y qué hacer.
Por dónde empezar
Si tienes una pequeña empresa, el NIST, el instituto de normalización de Estados Unidos, publica gratis y en inglés la Small Business Quick-Start Guide, una guía rápida de ciberseguridad. O pregúntanos a nosotros. Nuestra consultoría de seguridad incluye:
- Un análisis de la seguridad de tu sitio
- Un plan de seguridad pensado para tu negocio
- Una lista de lo que hay que arreglar, por orden de prioridad
AC Agency: protegemos tu futuro digital