Los problemas de seguridad aumentan: PHP corrige dos vulnerabilidades críticas
El 21 de octubre de 2026 PHP publicó actualizaciones urgentes para dos vulnerabilidades conocidas como php2shell. Qué son, qué hicimos y cinco cosas que quien tiene un sitio web debería hacer ya.
El 21 de octubre de 2026 el proyecto PHP publicó actualizaciones urgentes para dos vulnerabilidades críticas, conocidas en conjunto como php2shell. WordPress, WooCommerce y muchos sitios hechos a medida funcionan con PHP: si tu sitio web es uno de ellos, esto te afecta.
Qué es php2shell
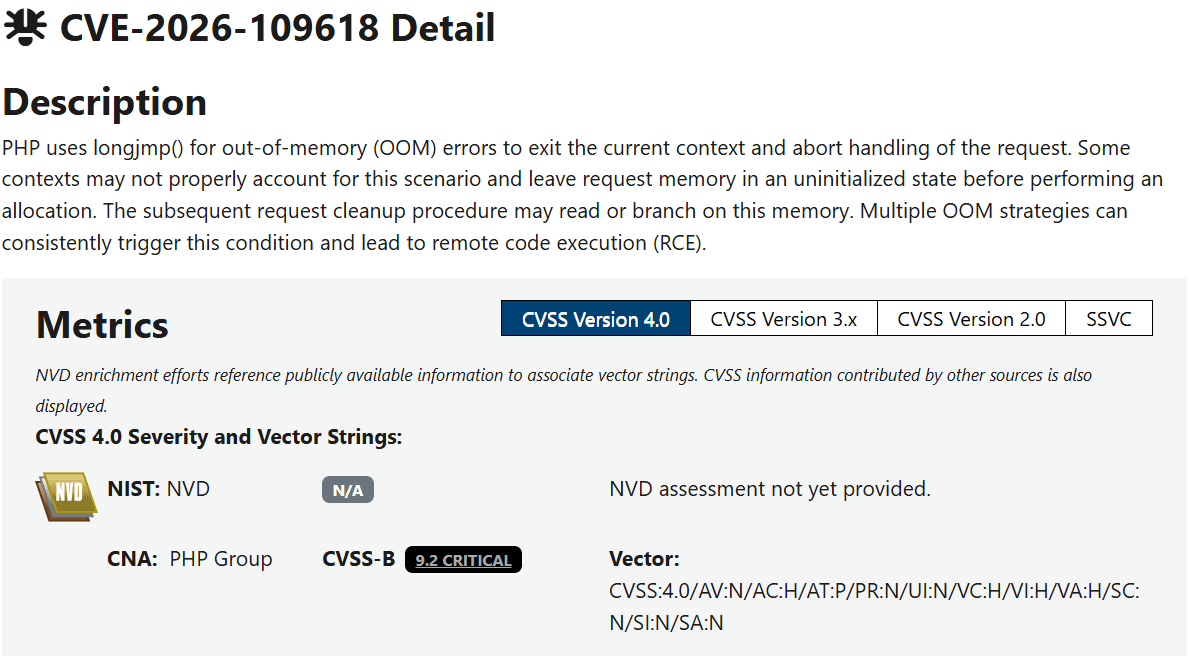
Detrás del nombre hay dos vulnerabilidades: CVE-2026-109618 y CVE-2026-109619. Con una petición web manipulada, un atacante que no tiene ninguna cuenta en el sitio puede ejecutar código en el servidor (aviso de seguridad de PHP). El PHP Group califica ambas como críticas, con una puntuación de 9,2 sobre 10 (NVD: CVE-2026-109618, NVD: CVE-2026-109619).
Afecta a todas las instalaciones de PHP que se usan para publicar páginas web, sea cual sea la configuración del servidor. Las versiones corregidas son 8.2.35, 8.3.36, 8.4.27 y 8.5.12. PHP 8.1 y las versiones anteriores no reciben una corrección oficial del proyecto PHP; algunas distribuciones de Linux y algunos proveedores de hosting ofrecen sus propios paquetes corregidos.
Qué hicimos
Cuando se publicó la corrección, comprobamos qué versión de PHP usa cada sitio que gestionamos y la comparamos con las versiones corregidas. En los servidores donde el número de versión no había cambiado, pedimos al proveedor de hosting que confirmara por escrito que la corrección está incluida en las versiones de PHP que instala, y estamos haciendo el seguimiento. También verificamos que nadie hubiera aprovechado el fallo para entrar en nuestros sitios: no encontramos ningún rastro.
Por qué volverá a pasar
ENISA, la agencia de la Unión Europea para la ciberseguridad, informa de que los atacantes convierten las vulnerabilidades recién publicadas en ataques masivos en cuestión de días (ENISA Threat Landscape 2025). En su informe más reciente, referido a 2025, una vulnerabilidad fue la vía de entrada en el 60,4 % de las intrusiones en las que ENISA pudo identificar el punto de acceso. El mismo informe señala que la IA ya está acortando el tiempo para descubrir fallos y usarlos en ataques, y prevé que hará los ataques más rápidos y más fáciles de llevar a cabo a gran escala (ENISA Threat Landscape 2026).
Qué hacer ahora
- Pregunta por escrito a tu proveedor de hosting qué versión de PHP usa tu sitio y si incluye la corrección de php2shell. Si el número de versión no ha cambiado, pide que te confirme que la corrección se ha incorporado (backport) a la versión instalada.
- Si tu sitio usa PHP 8.1 o una versión anterior, planifica una actualización: el proyecto PHP ya no corrige esas versiones.
- Actualiza el CMS, los plugins y los temas, y elimina los que ya no uses.
- Revisa quién tiene una cuenta de administrador y activa la autenticación en dos pasos.
- Quita de las carpetas públicas las copias de seguridad, los archivos de registro y las copias de prueba antiguas.
Si gestionamos nosotros tu sitio, estas comprobaciones ya forman parte de nuestro trabajo. Si no sabes quién gestiona el tuyo, escríbenos.